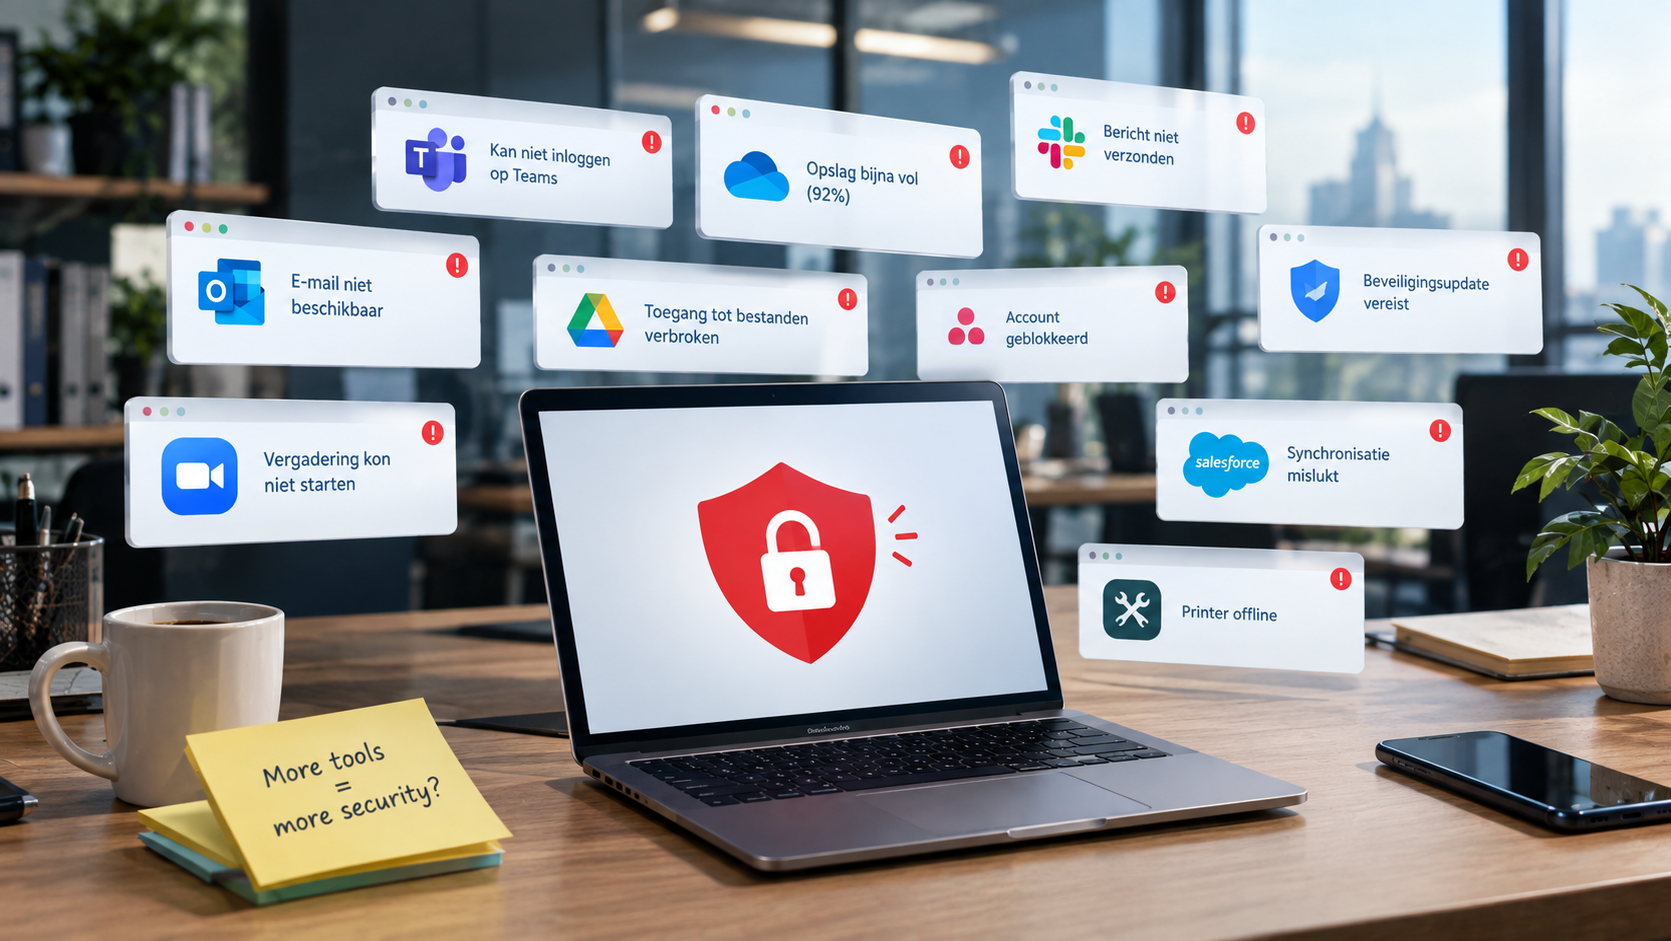
Otro antivirus. Un nuevo firewall. Otro filtro de correo. Cada compra parecía la decisión correcta en su momento. Entonces, ¿por qué tu seguridad nunca parece estar completa? Para muchas pymes, esto no es hipotético. Diversos estudios demuestran que el 46% de las pymes utilizan entre 11 y 40 soluciones de seguridad diferentes, y un 6% gestiona más de 60 herramientas. Sin embargo, el 67% afirma que la complejidad es una barrera para una defensa eficaz. Comprar más herramientas no equivale a estar mejor protegido. En este artículo, explicamos por qué una caja de herramientas saturada crea una falsa sensación de seguridad y qué funciona realmente para las empresas que se toman la protección en serio.
En cifras
El 46% de las pymes utiliza entre 11 y 40 herramientas de seguridad distintas. El 67% de ellas afirma que la complejidad es un obstáculo para una defensa eficaz. Dutch IT Channel / Informe de Ciberseguridad para PYMES 2025
1. Por qué las pymes siguen comprando herramientas de seguridad
El instinto de añadir más herramientas es comprensible. Cada amenaza que aparece en las noticias —ransomware, phishing, fraude del CEO— motiva una compra destinada a abordar ese riesgo específico. Con el tiempo, hay una herramienta para cada temor, pero ninguna visión de conjunto coherente.
Esto se conoce como dispersión de herramientas (tool sprawl): un entorno de seguridad que ha crecido de forma desordenada en respuesta a incidentes puntuales y propuestas comerciales, en lugar de partir de una estrategia planificada. Cada compra individual tenía sentido en su momento; el resultado combinado es un mosaico inconexo.
¿Qué impulsa estas decisiones de compra?
• Un incidente de seguridad en la competencia o en las noticias
2. Demasiadas herramientas generan complejidad... y puntos ciegos
Existe una relación directa entre el número de herramientas en un ecosistema de seguridad y la probabilidad de errores de configuración. Cada herramienta tiene su propio panel, sus propias alertas, su ciclo de actualizaciones y su propio administrador (o asume que existe uno).
En la práctica, nadie tiene una imagen completa de cómo interactúan todas las herramientas entre sí. Como consecuencia, pequeñas brechas —una política desactualizada, un equipo no actualizado o una función desactivada temporalmente— pasan inadvertidas.
Punto ciego
Alrededor del 20% de las empresas no pueden confirmar si han sufrido un ciberataque. Motivo: «la falta de monitorización y visibilidad» en su propio entorno de seguridad. Fuente: Grant Thornton Cyber Readiness Report Q3 2025
Fatiga por alertas: cuando el exceso de notificaciones se vuelve peligroso
Cada herramienta genera avisos. Cuando diez herramientas producen decenas de notificaciones diarias cada una, nadie tiene la capacidad de determinar qué es verdaderamente urgente. El personal empieza a ignorar o descartar alertas, no por descuido, sino porque el volumen es inasumible.
Esto es la fatiga por alertas (alert fatigue), y es más peligrosa de lo que parece. Un intento de inicio de sesión sospechoso, una transferencia inusual de archivos o una solicitud MFA fallida pueden ser el inicio de un ataque. Si se pierden en el ruido, el atacante tiene tiempo de desplazarse por tu red sin ser detectado.
3. Las herramientas duplicadas suponen costes dobles sin aportar más seguridad
Muchas pymes pagan varias veces por la misma funcionalidad sin darse cuenta. Una suite de protección de endpoints suele incluir ya análisis de correo y componentes de firewall. Sin embargo, a menudo se contratan aparte un filtro de correo adicional, otro firewall y una solución extra de copias de seguridad, cada uno de un proveedor distinto.
Este solapamiento cuesta dinero, pero el verdadero problema es operativo. Dos herramientas que supervisan lo mismo pueden contradecirse. Durante un incidente, el equipo pierde un tiempo crítico intentando descifrar a qué herramienta hacer caso mientras el reloj corre.
Un ejemplo práctico de solapamiento de herramientas
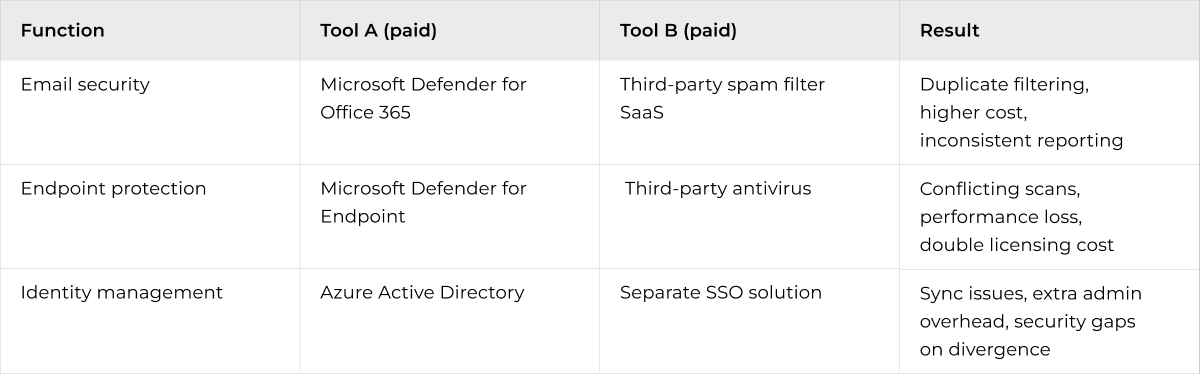
Microsoft 365 Business Premium ya proporciona una sólida capa de seguridad para la mayoría de las pymes, incluyendo protección de correo, gestión de endpoints y control de identidades. Aun así, con frecuencia vemos empresas que añaden múltiples herramientas independientes que duplican exactamente las mismas funciones.
Monthly tech tips for SMBs
Quick, useful tech tips to help your business run better. We don’t send often — but when we do, it’s worth opening.
4. Las herramientas mal configuradas ofrecen una falsa sensación de seguridad
Que una herramienta esté en funcionamiento no significa necesariamente que esté protegiendo. La causa más subestimada de brechas de seguridad en las pymes no es la falta de software, sino la presencia de software configurado de forma incorrecta.
Diversos estudios señalan que hasta un 74% de las pymes han adoptado ciertas medidas de seguridad, pero obtienen puntuaciones deficientes en aspectos críticos. Esto es incluso más peligroso que no hacer nada, ya que crea la falsa impresión de que todo está bajo control.
Cómo se producen los errores de configuración
5. El factor humano: la tecnología no protege contra las personas
La tecnología protege los sistemas; las personas protegen a las organizaciones. Esta distinción es crucial, ya que la mayoría de los ciberataques exitosos no comienzan con una vulnerabilidad técnica, sino con un empleado que hace clic en un enlace malicioso, comparte una contraseña o autoriza una factura fraudulenta.
El phishing sigue siendo el vector de ataque predominante en 2026, siendo responsable de la mayor parte de los incidentes en pequeñas y medianas empresas, a pesar de que muchas de ellas ya cuentan con filtros de correo activos.
Clave
Un empleado capacitado para detectar el phishing es más efectivo que diez filtros de correo funcionando a la vez. «La formación en concienciación es una de las inversiones con mayor retorno (ROI) en ciberseguridad para pymes.» — NCSC, Evaluación de Ciberseguridad 2025
Lo que logra la formación y las herramientas no pueden
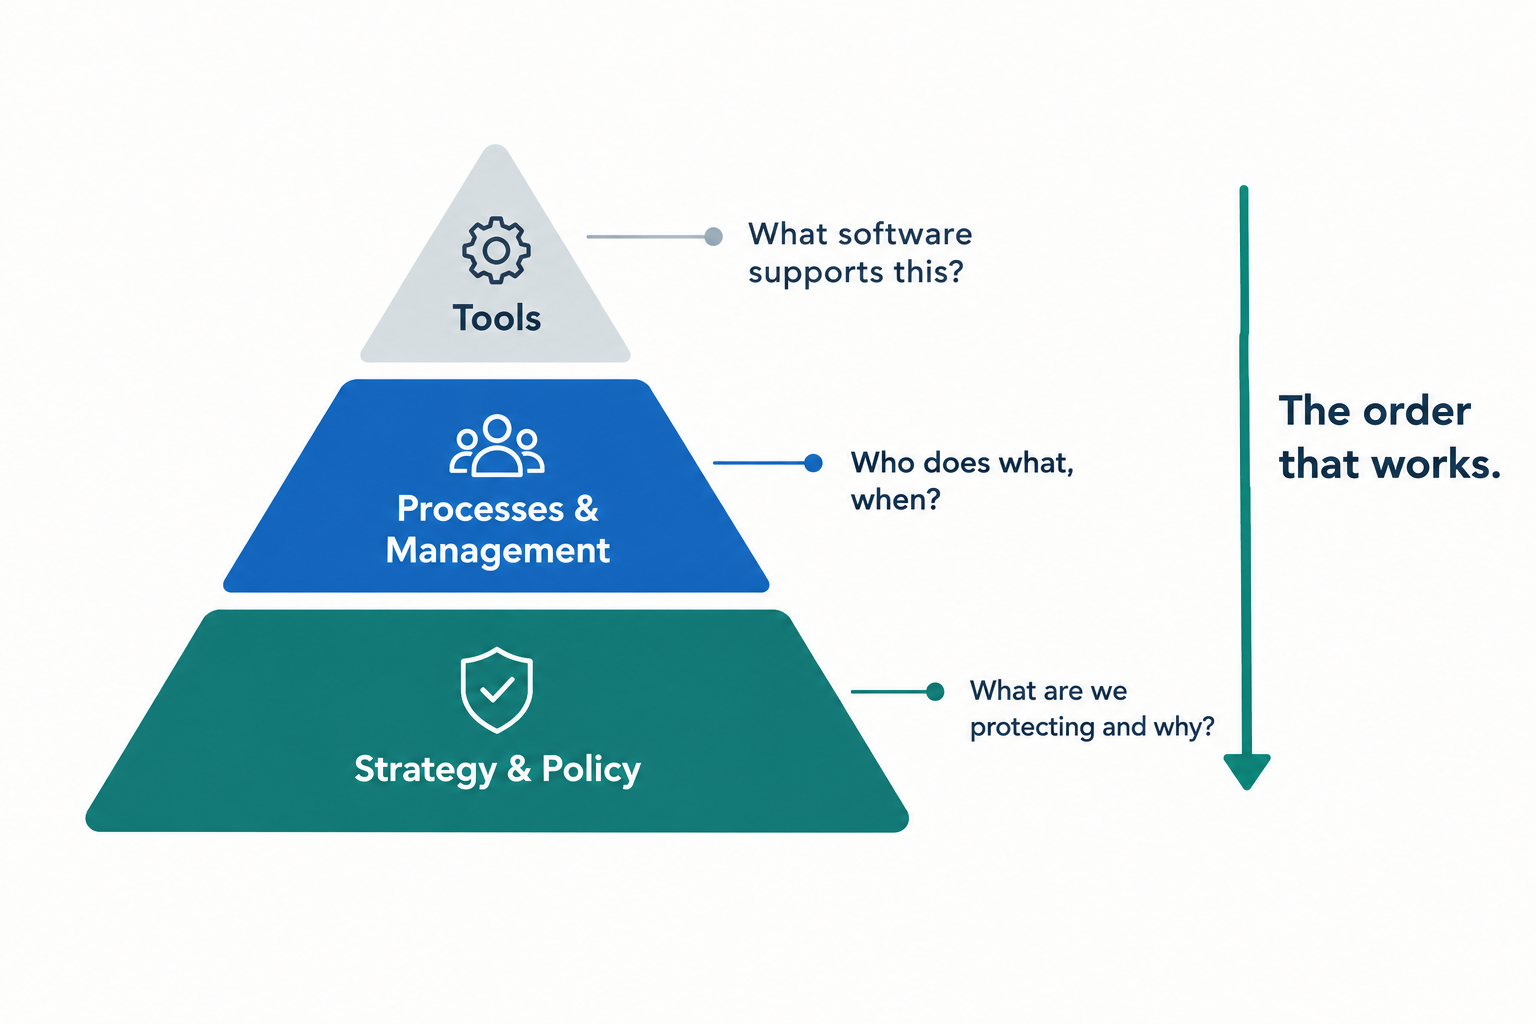
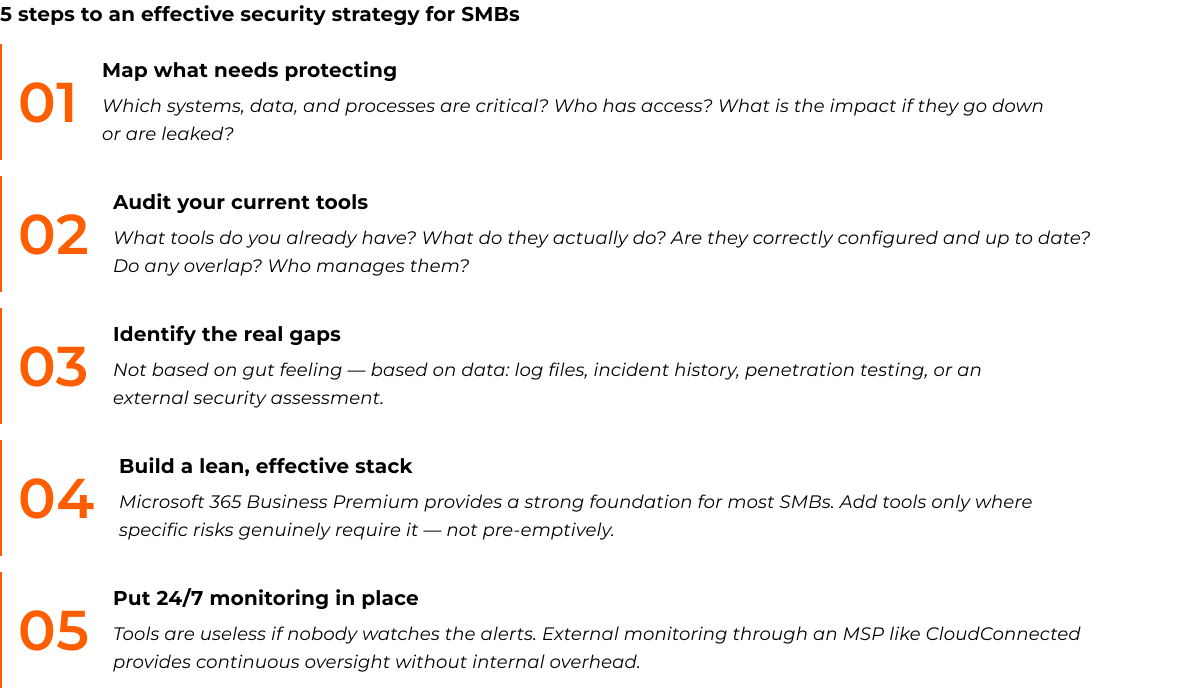
6. Lo que sí funciona: la estrategia es lo primero
La cuestión no es cuántas herramientas tienes, sino: ¿qué necesitas proteger realmente, quién tiene acceso a ello y qué harás cuando algo falle?
Una estrategia de seguridad empieza por el análisis, no por el software. Una vez identificados los activos más valiosos de tu organización (datos de clientes, sistemas financieros, procesos productivos), puedes determinar con precisión qué herramientas mitigan esos riesgos concretos.
Caso real: del caos de herramientas a una seguridad clara
Caso de estudio — Empresa distribuidora mayorista, 45 empleados
- El problema: Durante seis años, una distribuidora mayorista había acumulado nueve herramientas de seguridad distintas, adquiridas tras incidentes aislados o recomendaciones comerciales. Eran gestionadas por un técnico informático a tiempo parcial que también atendía el soporte. Una auditoría reveló que tres herramientas llevaban más de un año sin configurarse. Dos herramientas solapadas generaban una media de 340 alertas diarias que nadie llegaba a revisar.
- La solución: CloudConnected realizó una evaluación exhaustiva del ecosistema. Se consolidaron cinco herramientas en Microsoft 365 Business Premium (incluyendo Defender for Endpoint y Defender for Office 365). Se mantuvieron dos para funciones específicas y se sustituyó el sistema de copias por Acronis con pruebas de restauración periódicas.
- El resultado: Las alertas diarias cayeron de 340 a solo 18 (todas relevantes y atendidas en menos de 4 horas). Los costes mensuales de seguridad bajaron un 31%. El responsable técnico pudo centrarse en tareas de valor en lugar de apagar fuegos.
- «Pensábamos que estábamos bien protegidos por tener muchas herramientas. Ahora sabemos que estamos mucho más seguros porque entendemos exactamente qué hace cada una.» — Responsable de IT
Conclusiones clave: qué puedes hacer hoy
La mayoría de las empresas que tienen un plan de respuesta a incidentes descubren sus fallos la primera vez que lo ponen a prueba. Aquellas que los descubren durante un ataque real pagan un precio mucho mayor para solucionarlos.
Puntos de acción:
Las empresas más resilientes no son las que acumulan más software, sino las que tienen visibilidad completa de lo que ocurre en sus sistemas, capacidad de respuesta inmediata y un equipo formado como primera línea de defensa.